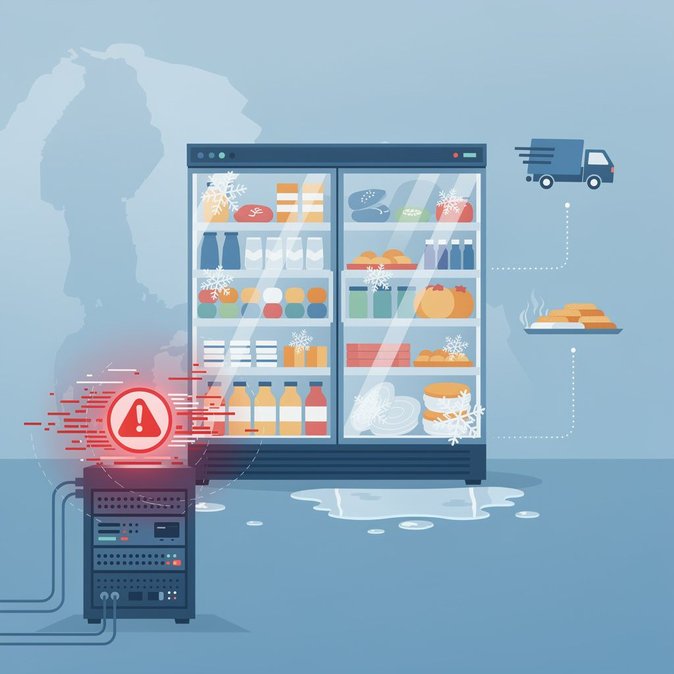
बाल्टिक मॉनिटर की घटना बोर्ड ने 17 नवंबर को बताया कि फिनलैंड का राष्ट्रीय साइबर सुरक्षा केंद्र (NCSC-FI) घरेलू स्तर पर वाणिज्यिक रेफ्रिजरेशन यूनिट्स पर हो रहे साइबर हमलों की लहर को "गंभीर" मानता है। अक्टूबर में पहली बार पहचानी गई इस बहु-चरणीय घुसपैठ में असुरक्षित औद्योगिक नियंत्रण प्रोटोकॉल का दुरुपयोग कर सुपरमार्केट्स में तापमान नियंत्रण को बाधित किया जा रहा है, जिससे उत्पाद खराब हो रहे हैं और महंगे स्टॉक नुकसान हो रहे हैं। हालांकि इस महीने की शुरुआत में एस्टोनिया, लातविया और जर्मनी में भी इसी तरह की घटनाएं रिपोर्ट हुई हैं, फिनिश रिटेलर्स पर इसका प्रभाव अधिक है क्योंकि देश में केंद्रीकृत ठंडा-श्रृंखला गोदामों की संख्या अधिक है। के-ग्रुप ने पुष्टि की कि हेमेनलिना के पास तीन लॉजिस्टिक्स हब पिछले सप्ताहांत में थोड़े समय के लिए बंद रहे, जिससे कंपनी को ताजा खाद्य सामग्री की डिलीवरी रूट बदलनी पड़ी और सुविधा स्टोर फ्रैंचाइजी को संभावित कमी के बारे में चेतावनी देनी पड़ी। प्रवासी कर्मचारियों और व्यापार यात्रियों के लिए तत्काल चिंता खाद्य सुरक्षा नहीं है—प्राधिकरण जोर देते हैं कि दूषित उत्पाद फेंक दिए जा रहे हैं—बल्कि कॉर्पोरेट कैंटीन और हवाई अड्डे के लाउंज में समय पर भोजन सेवा में संभावित व्यवधान है। हेलसिंकी-वांटा के मुख्य आपूर्तिकर्ता रॉयल कैटरिंग ने सोमवार को उड़ान में भोजन की गुणवत्ता सुनिश्चित करने के लिए बैकअप चिलर चालू कर दिए। यह घटना एक व्यापक गतिशीलता जोखिम को भी उजागर करती है: कई स्मार्ट बिल्डिंग्स, जिनमें विदेशी कर्मचारियों के लिए लोकप्रिय सर्विस्ड अपार्टमेंट्स शामिल हैं, समान HVAC नियंत्रण प्रणालियों पर निर्भर हैं। NCSC-FI संपत्ति प्रबंधकों को सलाह देता है कि वे बिल्डिंग-प्रबंधन नेटवर्क को सार्वजनिक इंटरनेट से अलग करें और डिफ़ॉल्ट क्रेडेंशियल्स तुरंत बदल दें। जबकि जांचकर्ताओं ने हमलों का सार्वजनिक रूप से कोई दोषी नहीं बताया है, निजी विश्लेषकों का कहना है कि इस हमले का तरीका रूसी भाषी अपराधी मंचों से जुड़े पिछले अभियानों जैसा दिखता है। फिनलैंड में क्षेत्रीय गोदाम या रिटेल संचालन करने वाली कंपनियों को त्वरित OT (ऑपरेशनल टेक्नोलॉजी) सुरक्षा ऑडिट करने और ठंडा-श्रृंखला विफलता परिदृश्यों को आकस्मिक योजना में शामिल करने की सलाह दी जाती है।
स्रोत: Baltic Monitor