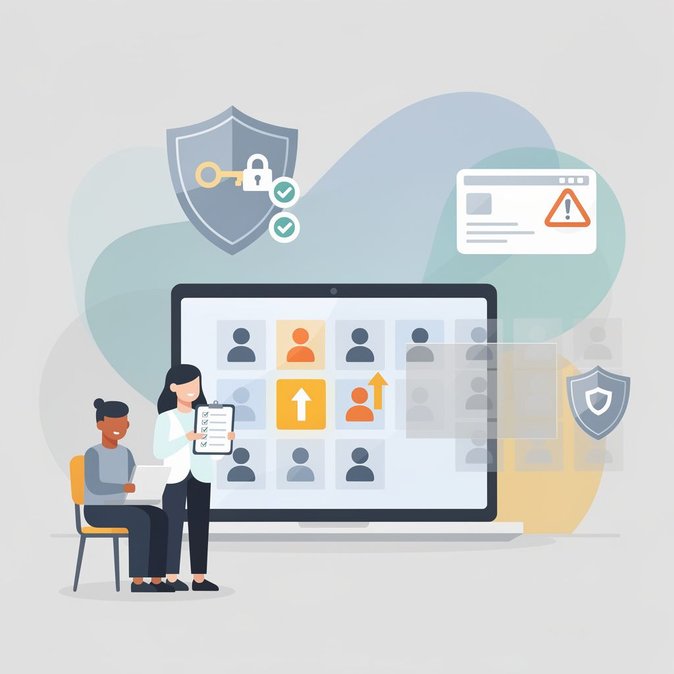
El Ministerio del Interior ha publicado la versión 08/26 de su guía para patrocinadores de Trabajadores y Trabajadores Temporales, la revisión más profunda desde la reforma del régimen de patrocinio en 2020. A partir del 3 de septiembre de 2026, todas las organizaciones con licencia de patrocinador deberán activar la autenticación multifactor (MFA) para todos los usuarios del Sistema de Gestión de Patrocinadores (SMS) en línea. Las nuevas licencias otorgadas a partir del 9 de septiembre ya incluyen MFA activada por defecto, y se espera una cobertura total para noviembre.
Paralelamente, el popular rol de ‘Usuario Nivel 2’ —frecuentemente asignado a personal junior de RRHH o asesores externos para tareas rutinarias con Certificados de Patrocinio (CoS)— comenzará a eliminarse de forma gradual. Las empresas ya no podrán nombrar nuevos usuarios Nivel 2, y todas las cuentas existentes deberán actualizarse o desactivarse antes del 8 de marzo de 2027. Cualquier licencia que quede sin un usuario activo de Nivel 1 debido a cuentas inactivas enfrentará suspensión automática, a menos que se designe un reemplazo en un plazo de 28 días.
![El Ministerio del Interior introduce la autenticación multifactor obligatoria y elimina gradualmente a los usuarios de Nivel 2 en el Sistema de Gestión de Patrocinadores]()
Aunque se presenta como una mejora en ciberseguridad, estas reformas marcan un cambio cultural: la gestión del SMS ahora está inseparablemente ligada al cumplimiento migratorio. Si un usuario de Nivel 1 pierde acceso al teléfono necesario para MFA, el empleador podría incumplir el plazo de 10 días para reportar cambios en el empleo de un migrante, lo que podría derivar en degradaciones o incluso la revocación de la licencia. Sin embargo, la guía aclara que las licencias revocadas únicamente por cuentas inactivas no estarán sujetas al período habitual de espera de 12 meses antes de poder solicitar una nueva.
Los empleadores deben actuar de inmediato. Primero, auditar todos los usuarios del SMS y eliminar o actualizar las cuentas de Nivel 2. Segundo, asegurarse de que al menos dos usuarios capacitados de Nivel 1 tengan datos de contacto actualizados y métodos de autenticación de respaldo. Tercero, incorporar revisiones de acceso al SMS en las auditorías mensuales de cumplimiento de RRHH. Las grandes multinacionales podrían necesitar actualizar sus políticas internas sobre segregación de funciones y riesgos cibernéticos, además de revisar sus planes de contingencia para asignaciones de CoS fuera del horario laboral.
Para los responsables de movilidad global, el mensaje es claro: traten el SMS como cualquier otro sistema crítico. Integren la incorporación a MFA en los flujos de trabajo del personal, mantengan un equipo sólido para las funciones de Nivel 1 y comuniquen a la alta dirección que el cumplimiento migratorio ahora incluye las credenciales de TI. Los primeros en adoptar reportan que la configuración toma menos de cinco minutos por usuario, pero ahorra horas de estrés durante las auditorías del Ministerio del Interior.
Paralelamente, el popular rol de ‘Usuario Nivel 2’ —frecuentemente asignado a personal junior de RRHH o asesores externos para tareas rutinarias con Certificados de Patrocinio (CoS)— comenzará a eliminarse de forma gradual. Las empresas ya no podrán nombrar nuevos usuarios Nivel 2, y todas las cuentas existentes deberán actualizarse o desactivarse antes del 8 de marzo de 2027. Cualquier licencia que quede sin un usuario activo de Nivel 1 debido a cuentas inactivas enfrentará suspensión automática, a menos que se designe un reemplazo en un plazo de 28 días.
Aunque se presenta como una mejora en ciberseguridad, estas reformas marcan un cambio cultural: la gestión del SMS ahora está inseparablemente ligada al cumplimiento migratorio. Si un usuario de Nivel 1 pierde acceso al teléfono necesario para MFA, el empleador podría incumplir el plazo de 10 días para reportar cambios en el empleo de un migrante, lo que podría derivar en degradaciones o incluso la revocación de la licencia. Sin embargo, la guía aclara que las licencias revocadas únicamente por cuentas inactivas no estarán sujetas al período habitual de espera de 12 meses antes de poder solicitar una nueva.
Los empleadores deben actuar de inmediato. Primero, auditar todos los usuarios del SMS y eliminar o actualizar las cuentas de Nivel 2. Segundo, asegurarse de que al menos dos usuarios capacitados de Nivel 1 tengan datos de contacto actualizados y métodos de autenticación de respaldo. Tercero, incorporar revisiones de acceso al SMS en las auditorías mensuales de cumplimiento de RRHH. Las grandes multinacionales podrían necesitar actualizar sus políticas internas sobre segregación de funciones y riesgos cibernéticos, además de revisar sus planes de contingencia para asignaciones de CoS fuera del horario laboral.
Para los responsables de movilidad global, el mensaje es claro: traten el SMS como cualquier otro sistema crítico. Integren la incorporación a MFA en los flujos de trabajo del personal, mantengan un equipo sólido para las funciones de Nivel 1 y comuniquen a la alta dirección que el cumplimiento migratorio ahora incluye las credenciales de TI. Los primeros en adoptar reportan que la configuración toma menos de cinco minutos por usuario, pero ahorra horas de estrés durante las auditorías del Ministerio del Interior.
Cómo puede ayudarte VisaHQ
VisaHQ simplifica el proceso de solicitud de visado para particulares y empresas. Consulta los requisitos de viaje vigentes, prepara la documentación necesaria y gestiona tu solicitud en línea a través del portal de VisaHQ para Reino Unido.Más de Reino Unido
Ver todo
Heathrow emite avisos operativos el 14 de septiembre por corte de energía en la Terminal 5
Veteranos afganos obligados a cruzar Tayikistán debido a la estricta política de traslado por cuenta propia