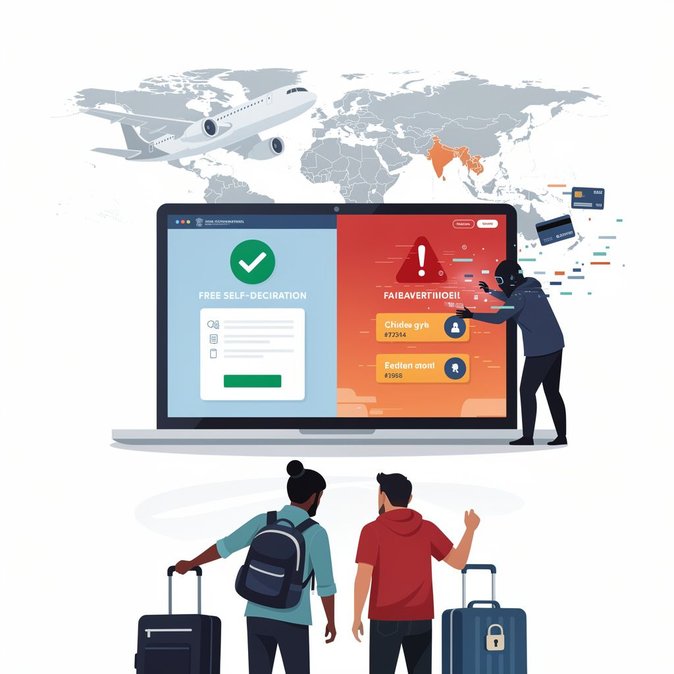
กระทรวงการบินพลเรือนเมื่อวันที่ 25 กรกฎาคม 2569 ออกคำเตือนสาธารณะถึงนักเดินทางระหว่างประเทศที่มุ่งหน้าไปยังอินเดีย เกี่ยวกับการเพิ่มขึ้นของเว็บไซต์ปลอมที่แอบอ้างเป็นแพลตฟอร์ม Air Suvidha 2.0 ของรัฐบาล Air Suvidha 2.0 คือระบบแบบฟอร์มแถลงตนออนไลน์ (Self-Declaration Form - SDF) ที่ผู้โดยสารต้องกรอกก่อนขึ้นเครื่องบินไปยังอินเดีย ตามข้อมูลจากกระทรวง พบว่ามิจฉาชีพได้ทำการลอกเลียนแบบอินเทอร์เฟซของเว็บไซต์ ดึงดูดผู้ใช้ผ่านโฆษณาออนไลน์ และพาไปยังช่องทางชำระเงิน โดยเรียกเก็บเงินระหว่าง ₹600 ถึง ₹1,500 สำหรับบริการที่ควรจะฟรี เจ้าหน้าที่ระบุว่าในช่วงสองสัปดาห์ที่ผ่านมา มีการแจ้งเรื่องร้องเรียนมากกว่า 8,000 ราย รวมถึงรายงานการขโมยข้อมูลบัตรเครดิต รัฐบาลได้สั่งให้ทีมตอบสนองเหตุฉุกเฉินทางคอมพิวเตอร์ของอินเดีย (CERT-In) บล็อกโดเมนปลอมเหล่านี้ และแจ้งไปยังหน่วยงานอาชญากรรมไซเบอร์ของ INTERPOL เนื่องจากเว็บไซต์หลายแห่งถูกโฮสต์ในต่างประเทศ สายการบินได้รับคำสั่งให้แสดง URL อย่างเป็นทางการทั้งในขั้นตอนการจองและที่เคาน์เตอร์เช็คอินทั่วโลก สำหรับทีมดูแลการเคลื่อนย้ายบุคลากรระหว่างประเทศที่ส่งพนักงานมายังอินเดีย คำเตือนนี้หมายความว่านักเดินทางต้องได้รับการแจ้งให้ใช้เฉพาะพอร์ทัลอย่างเป็นทางการเท่านั้น และไม่ควรคลิกลิงก์จากบุคคลที่สามที่เผยแพร่ในโซเชียลมีเดีย บริษัทควรอัปเดตรายการตรวจสอบก่อนเดินทาง โดยผนวกลิงก์ Air Suvidha ที่ถูกต้องเข้าไปในเครื่องมือจัดการการเดินทาง และจัดจุดติดต่อเดียวสำหรับพนักงานที่พบปัญหาทางเทคนิค เหตุการณ์นี้ยังสะท้อนแนวโน้มที่กว้างขึ้นว่า เมื่อรัฐบาลเปลี่ยนกระบวนการตรวจคนเข้าเมืองเป็นดิจิทัล อาชญากรไซเบอร์ก็ใช้ประโยชน์จากความสับสนของแบรนด์ ผู้จัดการฝ่ายเคลื่อนย้ายบุคลากรอาจต้องเพิ่ม “สุขอนามัยไซเบอร์” เข้าไปในกรอบการดูแลความปลอดภัย เพื่อให้พนักงานตรวจสอบ URL อย่างรอบคอบ หลีกเลี่ยงการสแกน QR โค้ดที่ไม่ได้ร้องขอ และใช้ VPN ของบริษัทเมื่ออัปโหลดข้อมูลหนังสือเดินทาง กระทรวงการบินพลเรือนระบุว่ากำลังร่วมมือกับกระทรวงมหาดไทยของอินเดีย เพื่อบูรณาการ Air Suvidha 2.0 เข้ากับระบบตรวจคนเข้าเมือง วีซ่า การลงทะเบียนชาวต่างชาติ และการติดตาม (IVFRT) ภายในปีนี้ ซึ่งจะช่วยให้ตรวจสอบข้อมูลแบบเรียลไทม์ที่สนามบิน และลดช่องทางการทุจริตได้อย่างมีประสิทธิภาพ
แหล่งที่มา: Press Information Bureau (Govt of India)