L'Agenzia per i Servizi Digitali e i Dati della Popolazione (DVV) ha annunciato il 30 ottobre 2026 che un numero record di 399 organizzazioni — tra ministeri, comuni, banche e fornitori di servizi sanitari — parteciperà all'esercitazione cibernetica annuale Taisto, prevista per il 7 e 8 novembre. L'esercitazione, che combina simulazioni teoriche e pratiche, mette alla prova la capacità delle squadre di rispondere a interruzioni digitali su larga scala che potrebbero paralizzare i servizi pubblici online utilizzati quotidianamente da cittadini, residenti stranieri e viaggiatori.
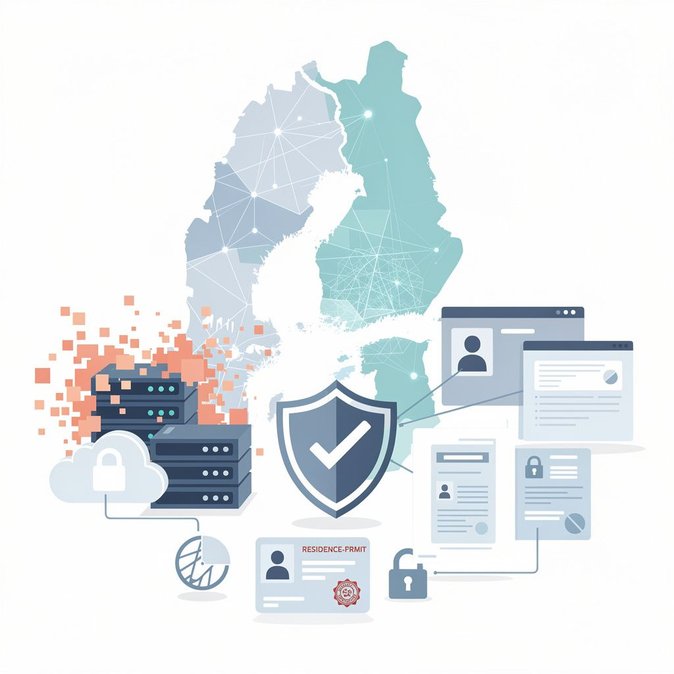
Secondo la DVV, la vulnerabilità CVE-2026-5601 dello scorso mese, che ha costretto diversi portali governativi finlandesi a sospendere le attività, evidenzia l'importanza di una preparazione a livello organizzativo completo. Lo scenario di quest'anno simulerà attacchi ransomware simultanei ai sistemi chiave di gestione dell'identità e delle frontiere, richiedendo ai partecipanti di ripristinare l'accesso al sistema informativo della popolazione, ai database dei permessi di soggiorno e al gateway di autenticazione Suomi.fi.
![400 organizzazioni finlandesi si iscrivono all’esercitazione di cyber-resilienza “Taisto 2026” di novembre]()
Per le aziende multinazionali, la rilevanza è immediata: la stessa infrastruttura supporta le decisioni sui permessi di lavoro, la registrazione degli indirizzi, l'iscrizione alla sicurezza sociale e il nuovo processo digitale di raccolta del visto D per i dipendenti non UE. Un'interruzione prolungata potrebbe quindi influire sui tempi di trasferimento, sull'inserimento in busta paga e sull'emissione del codice fiscale.
La DVV invita i team HR e di mobilità del settore privato a rivedere i propri piani di continuità, includendo metodi alternativi di identificazione e flussi di lavoro documentali offline. Le lezioni tratte dalle esercitazioni Taisto spesso si traducono rapidamente in politiche concrete: dopo l'esercitazione dello scorso anno, la DVV ha accelerato l'implementazione di lettori eID offline ai posti di frontiera, riducendo i tempi di attesa per i viaggiatori durante le interruzioni temporanee.
Gli osservatori prevedono che le esperienze del 2026 influenzeranno il prossimo Digital Identity Act, atteso in Parlamento a dicembre, che renderà obbligatorio l'uso dell'identità nazionale mobile per molte operazioni di immigrazione e doganali.
Secondo la DVV, la vulnerabilità CVE-2026-5601 dello scorso mese, che ha costretto diversi portali governativi finlandesi a sospendere le attività, evidenzia l'importanza di una preparazione a livello organizzativo completo. Lo scenario di quest'anno simulerà attacchi ransomware simultanei ai sistemi chiave di gestione dell'identità e delle frontiere, richiedendo ai partecipanti di ripristinare l'accesso al sistema informativo della popolazione, ai database dei permessi di soggiorno e al gateway di autenticazione Suomi.fi.
Per le aziende multinazionali, la rilevanza è immediata: la stessa infrastruttura supporta le decisioni sui permessi di lavoro, la registrazione degli indirizzi, l'iscrizione alla sicurezza sociale e il nuovo processo digitale di raccolta del visto D per i dipendenti non UE. Un'interruzione prolungata potrebbe quindi influire sui tempi di trasferimento, sull'inserimento in busta paga e sull'emissione del codice fiscale.
La DVV invita i team HR e di mobilità del settore privato a rivedere i propri piani di continuità, includendo metodi alternativi di identificazione e flussi di lavoro documentali offline. Le lezioni tratte dalle esercitazioni Taisto spesso si traducono rapidamente in politiche concrete: dopo l'esercitazione dello scorso anno, la DVV ha accelerato l'implementazione di lettori eID offline ai posti di frontiera, riducendo i tempi di attesa per i viaggiatori durante le interruzioni temporanee.
Gli osservatori prevedono che le esperienze del 2026 influenzeranno il prossimo Digital Identity Act, atteso in Parlamento a dicembre, che renderà obbligatorio l'uso dell'identità nazionale mobile per molte operazioni di immigrazione e doganali.