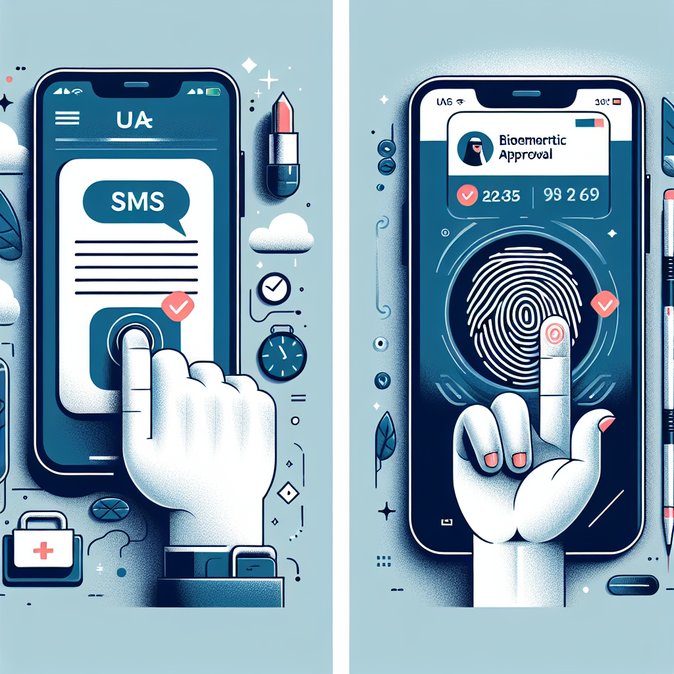
सोमवार, 6 जनवरी 2026 से, यूएई के प्रमुख बैंकों द्वारा ई-कॉमर्स और डिजिटल बैंकिंग लेनदेन के लिए एसएमएस वन-टाइम पासवर्ड (ओटीपी) बंद कर दिए जाएंगे, जो यूएई के सेंट्रल बैंक द्वारा लागू सुरक्षा सुधार का हिस्सा है। इसके बजाय, ग्राहक अपने बैंकिंग ऐप में फिंगरप्रिंट, फेस रिकग्निशन या सुरक्षित स्मार्ट पास पिन के जरिए भुगतान को मंजूरी देंगे।
विदेशी कर्मचारी और बार-बार यात्रा करने वाले लोगों के लिए यह बदलाव साइबर सुरक्षा से जुड़ा एक महत्वपूर्ण कदम है। एसएमएस कोड अक्सर विदेश में रोमिंग नेटवर्क पर काम नहीं करते, जिससे होटल या क्लाइंट डिनर में कॉर्पोरेट कार्ड ट्रांजैक्शन ब्लॉक हो जाते हैं। ऐप-आधारित प्रमाणीकरण इस समस्या को खत्म कर देगा, बशर्ते उपयोगकर्ता यात्रा से पहले पुश नोटिफिकेशन चालू कर लें।
![यूएई के बैंक 6 जनवरी से एसएमएस ओटीपी बंद करेंगे; बायोमेट्रिक इन-ऐप अनुमोदन अनिवार्य होगा]()
बैंकों ने पिछले महीने ग्राहकों को “अंतिम सूचना” ईमेल भेजकर कहा है कि वे: 1) ऐप का नवीनतम संस्करण अपडेट करें; 2) बायोमेट्रिक्स रजिस्टर करें; और 3) नोटिफिकेशन ऑन करें। जो ग्राहक ऐसा नहीं करेंगे, उनके ऑनलाइन भुगतान अस्वीकृत हो सकते हैं जब तक वे नया सेटअप पूरा नहीं कर लेते। नियोक्ताओं को विशेष रूप से ब्लू-कॉलर कर्मचारियों के लिए चरण-दर-चरण मार्गदर्शिका वितरित करनी चाहिए, जो डिजिटल वॉलेट के जरिए वेतन प्राप्त करते हैं।
सेंट्रल बैंक का नोटिस 2025/3057 वित्तीय संस्थानों को मार्च 2026 तक एसएमएस और ईमेल ओटीपी पूरी तरह बंद करने का निर्देश देता है, लेकिन पिछले साल 38% बढ़े सिम-स्वैप और फिशिंग धोखाधड़ी के कारण अधिकांश स्थानीय बैंक ने समयसीमा को आगे बढ़ा दिया है। विशेषज्ञों के अनुसार, यूएई खुदरा भुगतान के लिए लगभग पूरी तरह से बायोमेट्रिक और ऐप-आधारित मंजूरी पर निर्भर करने वाला पहला क्षेत्र बन जाएगा, जो कई यूरोपीय बाजारों से आगे है।
कॉर्पोरेट मोबिलिटी टीमों को यात्रा व्यय नीतियों को नए प्रमाणीकरण प्रक्रिया के अनुसार अपडेट करना चाहिए और कर्मचारियों को याद दिलाना चाहिए कि अस्थायी रोमिंग-सिम समाधान (जो अक्सर आगमन पर खरीदे जाते हैं) अब केवल बैंकिंग कोड प्राप्त करने के लिए आवश्यक नहीं होंगे।
विदेशी कर्मचारी और बार-बार यात्रा करने वाले लोगों के लिए यह बदलाव साइबर सुरक्षा से जुड़ा एक महत्वपूर्ण कदम है। एसएमएस कोड अक्सर विदेश में रोमिंग नेटवर्क पर काम नहीं करते, जिससे होटल या क्लाइंट डिनर में कॉर्पोरेट कार्ड ट्रांजैक्शन ब्लॉक हो जाते हैं। ऐप-आधारित प्रमाणीकरण इस समस्या को खत्म कर देगा, बशर्ते उपयोगकर्ता यात्रा से पहले पुश नोटिफिकेशन चालू कर लें।
बैंकों ने पिछले महीने ग्राहकों को “अंतिम सूचना” ईमेल भेजकर कहा है कि वे: 1) ऐप का नवीनतम संस्करण अपडेट करें; 2) बायोमेट्रिक्स रजिस्टर करें; और 3) नोटिफिकेशन ऑन करें। जो ग्राहक ऐसा नहीं करेंगे, उनके ऑनलाइन भुगतान अस्वीकृत हो सकते हैं जब तक वे नया सेटअप पूरा नहीं कर लेते। नियोक्ताओं को विशेष रूप से ब्लू-कॉलर कर्मचारियों के लिए चरण-दर-चरण मार्गदर्शिका वितरित करनी चाहिए, जो डिजिटल वॉलेट के जरिए वेतन प्राप्त करते हैं।
सेंट्रल बैंक का नोटिस 2025/3057 वित्तीय संस्थानों को मार्च 2026 तक एसएमएस और ईमेल ओटीपी पूरी तरह बंद करने का निर्देश देता है, लेकिन पिछले साल 38% बढ़े सिम-स्वैप और फिशिंग धोखाधड़ी के कारण अधिकांश स्थानीय बैंक ने समयसीमा को आगे बढ़ा दिया है। विशेषज्ञों के अनुसार, यूएई खुदरा भुगतान के लिए लगभग पूरी तरह से बायोमेट्रिक और ऐप-आधारित मंजूरी पर निर्भर करने वाला पहला क्षेत्र बन जाएगा, जो कई यूरोपीय बाजारों से आगे है।
कॉर्पोरेट मोबिलिटी टीमों को यात्रा व्यय नीतियों को नए प्रमाणीकरण प्रक्रिया के अनुसार अपडेट करना चाहिए और कर्मचारियों को याद दिलाना चाहिए कि अस्थायी रोमिंग-सिम समाधान (जो अक्सर आगमन पर खरीदे जाते हैं) अब केवल बैंकिंग कोड प्राप्त करने के लिए आवश्यक नहीं होंगे।
स्रोत: Times of India