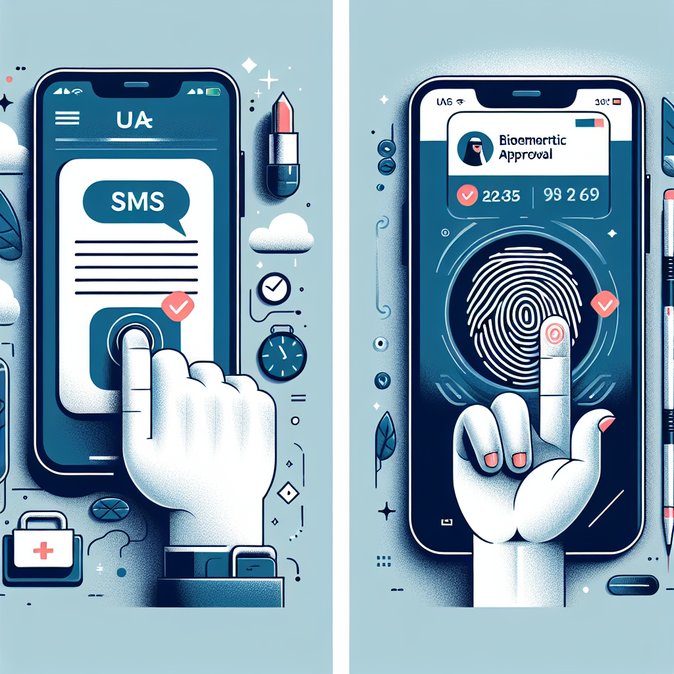
Mulai Isnin, 6 Januari 2026, bank-bank utama di UAE akan menghentikan penggunaan kata laluan sekali guna (OTP) melalui SMS untuk transaksi e-dagang dan perbankan digital, menandakan penambahbaikan keselamatan yang diarahkan oleh Bank Pusat UAE. Sebagai gantinya, pelanggan perlu mengesahkan pembayaran melalui aplikasi perbankan mereka menggunakan cap jari, pengecaman wajah, atau PIN Smart Pass yang selamat.
Bagi pekerja ekspatriat dan pelancong kerap, perubahan ini lebih daripada sekadar isu keselamatan siber. Kod SMS sering gagal di rangkaian roaming luar negara, menyebabkan transaksi kad korporat di hotel dan makan malam klien terhalang. Peralihan kepada pengesahan berasaskan aplikasi menghapuskan masalah ini, asalkan pengguna mengaktifkan notifikasi sebelum berlepas.
![Bank di UAE Akan Hentikan Penggunaan OTP SMS Mulai 6 Januari; Kelulusan Dalam Aplikasi Biometrik Jadi Wajib]()
Bank-bank telah mengirimkan emel “panggilan terakhir” sepanjang bulan lalu menggesa pelanggan untuk: 1) mengemas kini aplikasi ke versi terkini; 2) mendaftar biometrik; dan 3) mengaktifkan notifikasi. Mereka yang gagal mematuhi berisiko pembayaran dalam talian ditolak sehingga tetapan baru diselesaikan. Majikan digalakkan mengedarkan panduan langkah demi langkah, terutamanya kepada pekerja buruh yang mungkin bergantung pada kiriman gaji melalui dompet digital.
Notis Bank Pusat 2025/3057 memberi tempoh sehingga Mac 2026 kepada institusi kewangan untuk menghentikan sepenuhnya OTP melalui SMS dan emel, tetapi kebanyakan bank tempatan mempercepatkan pelaksanaan selepas peningkatan 38% dalam penipuan pertukaran SIM dan phishing tahun lalu. Penganalisis industri menjangkakan UAE akan menjadi antara negara pertama yang hampir sepenuhnya bergantung pada pengesahan biometrik dan aplikasi untuk pembayaran runcit, melangkaui banyak pasaran Eropah.
Pasukan mobiliti korporat perlu mengemas kini polisi perbelanjaan perjalanan untuk mencerminkan aliran pengesahan baru dan mengingatkan pekerja bahawa penyelesaian SIM roaming sementara (yang sering dibeli semasa ketibaan) tidak lagi diperlukan semata-mata untuk menerima kod perbankan.
Bagi pekerja ekspatriat dan pelancong kerap, perubahan ini lebih daripada sekadar isu keselamatan siber. Kod SMS sering gagal di rangkaian roaming luar negara, menyebabkan transaksi kad korporat di hotel dan makan malam klien terhalang. Peralihan kepada pengesahan berasaskan aplikasi menghapuskan masalah ini, asalkan pengguna mengaktifkan notifikasi sebelum berlepas.
Bank-bank telah mengirimkan emel “panggilan terakhir” sepanjang bulan lalu menggesa pelanggan untuk: 1) mengemas kini aplikasi ke versi terkini; 2) mendaftar biometrik; dan 3) mengaktifkan notifikasi. Mereka yang gagal mematuhi berisiko pembayaran dalam talian ditolak sehingga tetapan baru diselesaikan. Majikan digalakkan mengedarkan panduan langkah demi langkah, terutamanya kepada pekerja buruh yang mungkin bergantung pada kiriman gaji melalui dompet digital.
Notis Bank Pusat 2025/3057 memberi tempoh sehingga Mac 2026 kepada institusi kewangan untuk menghentikan sepenuhnya OTP melalui SMS dan emel, tetapi kebanyakan bank tempatan mempercepatkan pelaksanaan selepas peningkatan 38% dalam penipuan pertukaran SIM dan phishing tahun lalu. Penganalisis industri menjangkakan UAE akan menjadi antara negara pertama yang hampir sepenuhnya bergantung pada pengesahan biometrik dan aplikasi untuk pembayaran runcit, melangkaui banyak pasaran Eropah.
Pasukan mobiliti korporat perlu mengemas kini polisi perbelanjaan perjalanan untuk mencerminkan aliran pengesahan baru dan mengingatkan pekerja bahawa penyelesaian SIM roaming sementara (yang sering dibeli semasa ketibaan) tidak lagi diperlukan semata-mata untuk menerima kod perbankan.
Sumber: Times of India