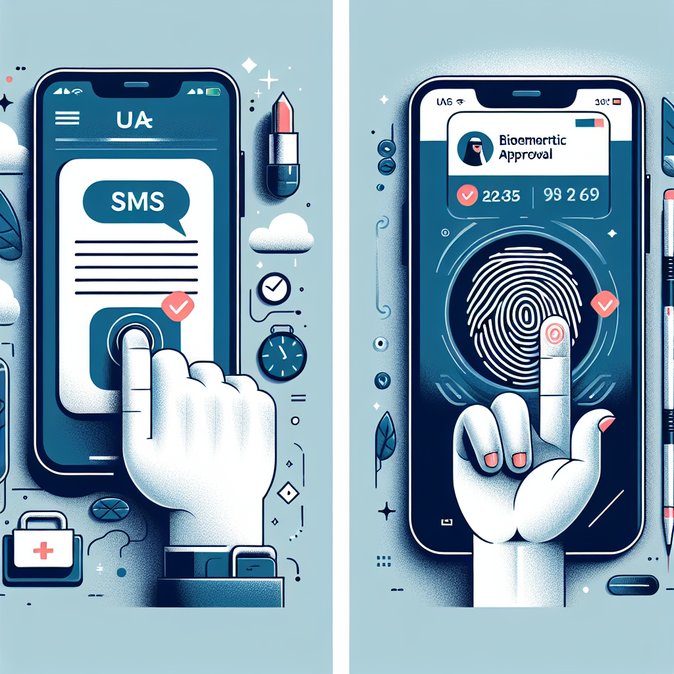
Mulai Senin, 6 Januari 2026, bank-bank besar di UAE akan menghentikan penggunaan kode OTP (one-time password) melalui SMS untuk transaksi e-commerce dan perbankan digital, sebagai bagian dari pembaruan keamanan yang diwajibkan oleh Bank Sentral UAE. Sebagai gantinya, nasabah harus menyetujui pembayaran melalui aplikasi perbankan dengan menggunakan sidik jari, pengenalan wajah, atau PIN Smart Pass yang aman.
Bagi staf ekspatriat dan pelancong sering, perubahan ini bukan sekadar catatan kecil dalam keamanan siber. Kode SMS sering gagal diterima saat roaming di luar negeri, menyebabkan transaksi kartu korporat tertolak di hotel atau saat makan malam dengan klien. Dengan beralih ke otentikasi berbasis aplikasi, masalah ini bisa diatasi, asalkan pengguna mengaktifkan notifikasi push sebelum berangkat.
![Bank di UAE Akan Hapus OTP SMS Mulai 6 Januari; Persetujuan Biometrik dalam Aplikasi Jadi Wajib]()
Selama sebulan terakhir, bank-bank telah mengirim email “panggilan terakhir” yang mengimbau nasabah untuk: 1) memperbarui aplikasi ke versi terbaru; 2) mendaftarkan data biometrik; dan 3) mengaktifkan notifikasi. Mereka yang tidak mematuhi berisiko pembayaran online mereka ditolak sampai pengaturan baru selesai dilakukan. Perusahaan disarankan untuk membagikan panduan langkah demi langkah, terutama bagi staf lapangan yang mungkin mengandalkan pengiriman gaji melalui dompet digital.
Pemberitahuan Bank Sentral No. 2025/3057 memberi waktu hingga Maret 2026 bagi lembaga keuangan untuk sepenuhnya menghapus OTP melalui SMS dan email, namun sebagian besar bank lokal mempercepat jadwal ini setelah terjadi lonjakan 38% kasus penipuan SIM-swap dan phishing tahun lalu. Analis industri menyebut UAE akan menjadi salah satu wilayah pertama yang hampir sepenuhnya mengandalkan persetujuan berbasis biometrik dan aplikasi untuk pembayaran ritel, melompati banyak pasar Eropa.
Tim mobilitas korporat sebaiknya memperbarui kebijakan pengeluaran perjalanan sesuai alur otentikasi baru dan mengingatkan karyawan bahwa solusi SIM roaming sementara (yang sering dibeli saat tiba) tidak lagi diperlukan hanya untuk menerima kode perbankan.
Bagi staf ekspatriat dan pelancong sering, perubahan ini bukan sekadar catatan kecil dalam keamanan siber. Kode SMS sering gagal diterima saat roaming di luar negeri, menyebabkan transaksi kartu korporat tertolak di hotel atau saat makan malam dengan klien. Dengan beralih ke otentikasi berbasis aplikasi, masalah ini bisa diatasi, asalkan pengguna mengaktifkan notifikasi push sebelum berangkat.
Selama sebulan terakhir, bank-bank telah mengirim email “panggilan terakhir” yang mengimbau nasabah untuk: 1) memperbarui aplikasi ke versi terbaru; 2) mendaftarkan data biometrik; dan 3) mengaktifkan notifikasi. Mereka yang tidak mematuhi berisiko pembayaran online mereka ditolak sampai pengaturan baru selesai dilakukan. Perusahaan disarankan untuk membagikan panduan langkah demi langkah, terutama bagi staf lapangan yang mungkin mengandalkan pengiriman gaji melalui dompet digital.
Pemberitahuan Bank Sentral No. 2025/3057 memberi waktu hingga Maret 2026 bagi lembaga keuangan untuk sepenuhnya menghapus OTP melalui SMS dan email, namun sebagian besar bank lokal mempercepat jadwal ini setelah terjadi lonjakan 38% kasus penipuan SIM-swap dan phishing tahun lalu. Analis industri menyebut UAE akan menjadi salah satu wilayah pertama yang hampir sepenuhnya mengandalkan persetujuan berbasis biometrik dan aplikasi untuk pembayaran ritel, melompati banyak pasar Eropa.
Tim mobilitas korporat sebaiknya memperbarui kebijakan pengeluaran perjalanan sesuai alur otentikasi baru dan mengingatkan karyawan bahwa solusi SIM roaming sementara (yang sering dibeli saat tiba) tidak lagi diperlukan hanya untuk menerima kode perbankan.
Sumber: Times of India