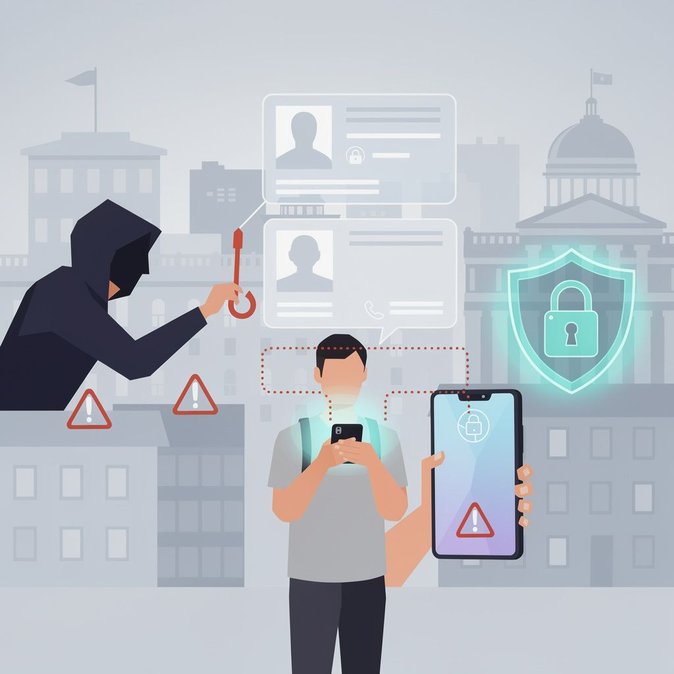
オーストリアの電子政府基盤「ID Austria」がサイバー犯罪者の最新の標的となっています。11月15日、デジタルID提供者のA-TrustとニュースポータルHeute.atは、ID Austriaを装った詐欺的なSMSの急増について警鐘を鳴らしました。被害者はまず偽のログインページへのリンクが記載されたSMSを受け取り、その後、詐欺師が銀行職員を装って電話をかけ、ユーザーのスマートフォンやオンラインバンキングの認証情報へのリモートアクセスを狙います。
この攻撃は、デジタル運転免許証や電子居住許可証、将来的なEU全域のeID相互運用性など、数多くの国境を越えた手続きを支えるID Austriaにとって特に深刻です。認証情報が漏洩すると、電子署名の偽造や渡航書類の申請、高額取引の承認に悪用される恐れがあります。
![IDオーストリア利用者に高度なSMS・通話フィッシング詐欺の警告]()
A-Trustは、10月1日以降、オーストリアでは登録された英数字の送信者IDのみが一斉送信SMSを送信できること、同社の送信者コードは公的なRTR登録で確認可能であることを強調しています。関係当局は、旅行者や在外者に対し、ID Austriaには公式アプリまたはURLを手入力してアクセスし、メッセージ内のリンクは絶対に利用しないよう呼びかけています。また、情報が漏れた場合は速やかに銀行に連絡するよう注意喚起しています。
オーストリアにスタッフを派遣する企業は、サイバーセキュリティに関する説明を更新すべきです。モビリティマネージャーには、ID Austriaアカウントで多要素認証を有効にし、従業員に怪しいメッセージの報告を指示し、電子署名を利用した委任手続きの見直しを推奨します。保険会社は、ソーシャルエンジニアリングによる損失は、予防訓練の実施が証明されない限り補償対象外となることが多いと指摘しています。
今後、内務省はEUのデジタルウォレット規格に対応したID Austriaの次期バージョンを開発中です。より強固なハードウェアベースのセキュリティが導入されるまでは、450万人のデジタルID保有者—多くはビジネス旅行者や外国人駐在員—にとって、意識向上が最も重要な防御策となります。
この攻撃は、デジタル運転免許証や電子居住許可証、将来的なEU全域のeID相互運用性など、数多くの国境を越えた手続きを支えるID Austriaにとって特に深刻です。認証情報が漏洩すると、電子署名の偽造や渡航書類の申請、高額取引の承認に悪用される恐れがあります。
A-Trustは、10月1日以降、オーストリアでは登録された英数字の送信者IDのみが一斉送信SMSを送信できること、同社の送信者コードは公的なRTR登録で確認可能であることを強調しています。関係当局は、旅行者や在外者に対し、ID Austriaには公式アプリまたはURLを手入力してアクセスし、メッセージ内のリンクは絶対に利用しないよう呼びかけています。また、情報が漏れた場合は速やかに銀行に連絡するよう注意喚起しています。
オーストリアにスタッフを派遣する企業は、サイバーセキュリティに関する説明を更新すべきです。モビリティマネージャーには、ID Austriaアカウントで多要素認証を有効にし、従業員に怪しいメッセージの報告を指示し、電子署名を利用した委任手続きの見直しを推奨します。保険会社は、ソーシャルエンジニアリングによる損失は、予防訓練の実施が証明されない限り補償対象外となることが多いと指摘しています。
今後、内務省はEUのデジタルウォレット規格に対応したID Austriaの次期バージョンを開発中です。より強固なハードウェアベースのセキュリティが導入されるまでは、450万人のデジタルID保有者—多くはビジネス旅行者や外国人駐在員—にとって、意識向上が最も重要な防御策となります。
出典: Heute.at