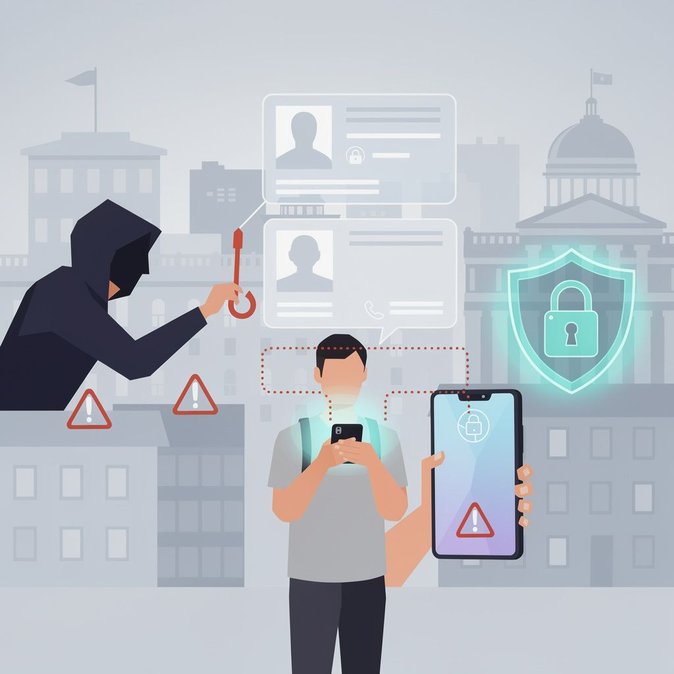
Австрійська цифрова ідентифікація ID Austria стала новою мішенню кіберзлочинців. 15 листопада постачальник цифрової ідентичності A-Trust та новинний портал Heute.at попередили про зростання кількості шахрайських SMS-повідомлень, які нібито надходять від сервісу ID Austria. Спочатку жертви отримують SMS із посиланням на підроблену сторінку входу, а потім шахраї телефонують, видаючи себе за працівників банку, щоб отримати віддалений доступ до телефону користувача та його онлайн-банкінгу.
Ця атака особливо небезпечна для учасників міжнародної мобільності, адже ID Austria підтримує десятки транскордонних процесів — від цифрових водійських посвідчень і електронних дозволів на проживання до майбутньої сумісності електронних ідентифікаторів у межах ЄС. Компрометація облікових даних може призвести до зловживань, таких як створення кваліфікованих електронних підписів, оформлення проїзних документів або авторизація великих фінансових операцій.
![Користувачів ID Austria попереджають про складну фішингову кампанію через SMS та дзвінки]()
A-Trust нагадує, що з 1 жовтня в Австрії для масових SMS дозволені лише зареєстровані алфавітно-цифрові ідентифікатори відправника, а їхній власний код можна перевірити у публічному реєстрі RTR. Влада радить мандрівникам і експатам користуватися ID Austria виключно через офіційний додаток або вводити URL вручну, ніколи не переходити за посиланнями з повідомлень, а у разі розкриття даних — негайно звертатися до банку.
Компаніям, які відправляють співробітників до Австрії, рекомендують оновити інструктажі з кібербезпеки. Менеджерам з мобільності радять увімкнути багатофакторну автентифікацію для акаунтів ID Austria, навчити працівників повідомляти про підозрілі повідомлення та переглянути процедури довіреності, що базуються на цифрових підписах. Страхові компанії зазначають, що збитки від соціальної інженерії часто не покриваються, якщо не доведено проведення профілактичного навчання.
У перспективі Міністерство внутрішніх справ працює над новою версією ID Austria, яка підтримуватиме стандарти цифрових гаманців ЄС. Поки не впроваджено більш надійний апаратний захист, обізнаність користувачів залишається першою лінією оборони для 4,5 мільйона власників цифрових ідентифікаторів в Австрії — серед яких багато бізнес-мандрівників і іноземних працівників.
Ця атака особливо небезпечна для учасників міжнародної мобільності, адже ID Austria підтримує десятки транскордонних процесів — від цифрових водійських посвідчень і електронних дозволів на проживання до майбутньої сумісності електронних ідентифікаторів у межах ЄС. Компрометація облікових даних може призвести до зловживань, таких як створення кваліфікованих електронних підписів, оформлення проїзних документів або авторизація великих фінансових операцій.
A-Trust нагадує, що з 1 жовтня в Австрії для масових SMS дозволені лише зареєстровані алфавітно-цифрові ідентифікатори відправника, а їхній власний код можна перевірити у публічному реєстрі RTR. Влада радить мандрівникам і експатам користуватися ID Austria виключно через офіційний додаток або вводити URL вручну, ніколи не переходити за посиланнями з повідомлень, а у разі розкриття даних — негайно звертатися до банку.
Компаніям, які відправляють співробітників до Австрії, рекомендують оновити інструктажі з кібербезпеки. Менеджерам з мобільності радять увімкнути багатофакторну автентифікацію для акаунтів ID Austria, навчити працівників повідомляти про підозрілі повідомлення та переглянути процедури довіреності, що базуються на цифрових підписах. Страхові компанії зазначають, що збитки від соціальної інженерії часто не покриваються, якщо не доведено проведення профілактичного навчання.
У перспективі Міністерство внутрішніх справ працює над новою версією ID Austria, яка підтримуватиме стандарти цифрових гаманців ЄС. Поки не впроваджено більш надійний апаратний захист, обізнаність користувачів залишається першою лінією оборони для 4,5 мільйона власників цифрових ідентифікаторів в Австрії — серед яких багато бізнес-мандрівників і іноземних працівників.
Джерело: Heute.at