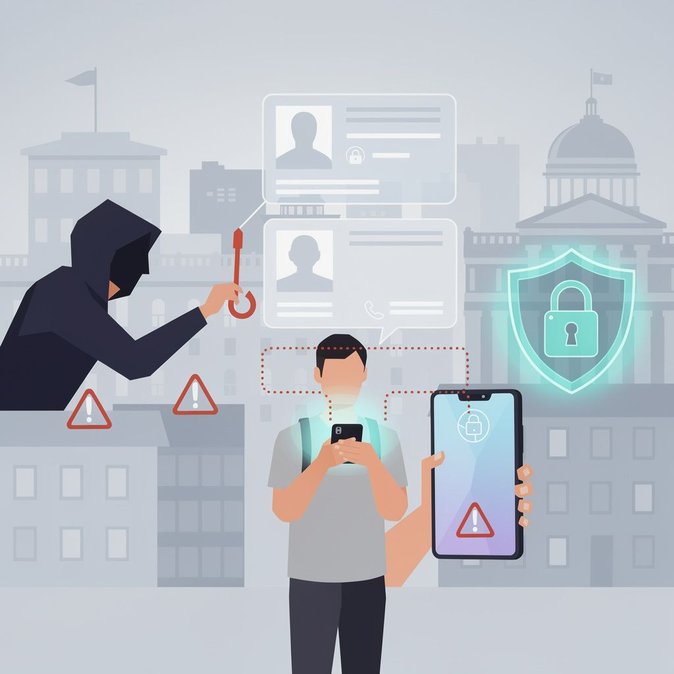
تعرّضت البنية التحتية للحكومة الإلكترونية في النمسا، خدمة الهوية الرقمية "ID Austria"، لهجوم جديد من قبل مجرمي الإنترنت. في 15 نوفمبر، أطلقت شركة A-Trust المزودة للهوية الرقمية وموقع الأخبار Heute.at تحذيراً من زيادة في رسائل نصية احتيالية تدّعي أنها صادرة عن خدمة ID Austria. يتلقى الضحايا أولاً رسالة نصية تحتوي على رابط لصفحة تسجيل دخول مزيفة، ثم يتصل المحتالون هاتفياً مدعين أنهم موظفو بنك، بهدف الحصول على وصول عن بُعد لهاتف المستخدم وبيانات الدخول إلى الخدمات المصرفية الإلكترونية.
يُعد هذا الهجوم خطيراً بشكل خاص لأصحاب المصالح في التنقل الدولي، حيث تعتمد العديد من العمليات العابرة للحدود على ID Austria، مثل رخص القيادة الرقمية وتصاريح الإقامة الإلكترونية، بالإضافة إلى التوافق المستقبلي مع هوية الاتحاد الأوروبي الرقمية. أي اختراق لهذه البيانات قد يُستخدم لتوقيع إلكتروني مؤهل، أو التقدم بطلب للحصول على وثائق سفر، أو تفويض معاملات مالية كبيرة.
![تحذير لمستخدمي ID Austria من حملة تصيد احتيالي متطورة عبر الرسائل النصية والمكالمات الهاتفية]()
تذكّر A-Trust المستخدمين بأنه منذ 1 أكتوبر، يُسمح فقط للمرسلين المسجلين باستخدام معرفات مرسلة أبجدية رقمية بإرسال الرسائل النصية الجماعية في النمسا، ويمكن التحقق من رمز المرسل الخاص بها عبر السجل العام لـ RTR. تنصح السلطات المسافرين والمغتربين باستخدام تطبيق ID Austria الرسمي أو كتابة عنوان الموقع يدوياً، وتجنب النقر على الروابط في الرسائل، مع ضرورة الاتصال بالبنك فوراً في حال تم الكشف عن البيانات.
ينبغي على الشركات التي ترسل موظفين إلى النمسا تحديث إرشادات الأمن السيبراني الخاصة بها. كما يُنصح مديرو التنقل بتفعيل المصادقة متعددة العوامل على حسابات ID Austria، وتوجيه الموظفين للإبلاغ عن الرسائل المشبوهة، ومراجعة إجراءات التفويض التي تعتمد على التوقيعات الرقمية. وتشير شركات التأمين إلى أن خسائر الاحتيال عبر الهندسة الاجتماعية غالباً ما تُستثنى ما لم يتم إثبات وجود تدريب وقائي.
وفي المستقبل، تعمل وزارة الداخلية على إصدار جديد من ID Austria يدعم معايير المحفظة الرقمية للاتحاد الأوروبي. وحتى يتم تطبيق أمان أقوى يعتمد على الأجهزة، يبقى الوعي هو خط الدفاع الأول لحاملي الهوية الرقمية في النمسا البالغ عددهم 4.5 مليون شخص، والعديد منهم من المسافرين التجاريين والموظفين الأجانب.
يُعد هذا الهجوم خطيراً بشكل خاص لأصحاب المصالح في التنقل الدولي، حيث تعتمد العديد من العمليات العابرة للحدود على ID Austria، مثل رخص القيادة الرقمية وتصاريح الإقامة الإلكترونية، بالإضافة إلى التوافق المستقبلي مع هوية الاتحاد الأوروبي الرقمية. أي اختراق لهذه البيانات قد يُستخدم لتوقيع إلكتروني مؤهل، أو التقدم بطلب للحصول على وثائق سفر، أو تفويض معاملات مالية كبيرة.
تذكّر A-Trust المستخدمين بأنه منذ 1 أكتوبر، يُسمح فقط للمرسلين المسجلين باستخدام معرفات مرسلة أبجدية رقمية بإرسال الرسائل النصية الجماعية في النمسا، ويمكن التحقق من رمز المرسل الخاص بها عبر السجل العام لـ RTR. تنصح السلطات المسافرين والمغتربين باستخدام تطبيق ID Austria الرسمي أو كتابة عنوان الموقع يدوياً، وتجنب النقر على الروابط في الرسائل، مع ضرورة الاتصال بالبنك فوراً في حال تم الكشف عن البيانات.
ينبغي على الشركات التي ترسل موظفين إلى النمسا تحديث إرشادات الأمن السيبراني الخاصة بها. كما يُنصح مديرو التنقل بتفعيل المصادقة متعددة العوامل على حسابات ID Austria، وتوجيه الموظفين للإبلاغ عن الرسائل المشبوهة، ومراجعة إجراءات التفويض التي تعتمد على التوقيعات الرقمية. وتشير شركات التأمين إلى أن خسائر الاحتيال عبر الهندسة الاجتماعية غالباً ما تُستثنى ما لم يتم إثبات وجود تدريب وقائي.
وفي المستقبل، تعمل وزارة الداخلية على إصدار جديد من ID Austria يدعم معايير المحفظة الرقمية للاتحاد الأوروبي. وحتى يتم تطبيق أمان أقوى يعتمد على الأجهزة، يبقى الوعي هو خط الدفاع الأول لحاملي الهوية الرقمية في النمسا البالغ عددهم 4.5 مليون شخص، والعديد منهم من المسافرين التجاريين والموظفين الأجانب.
المصدر: Heute.at