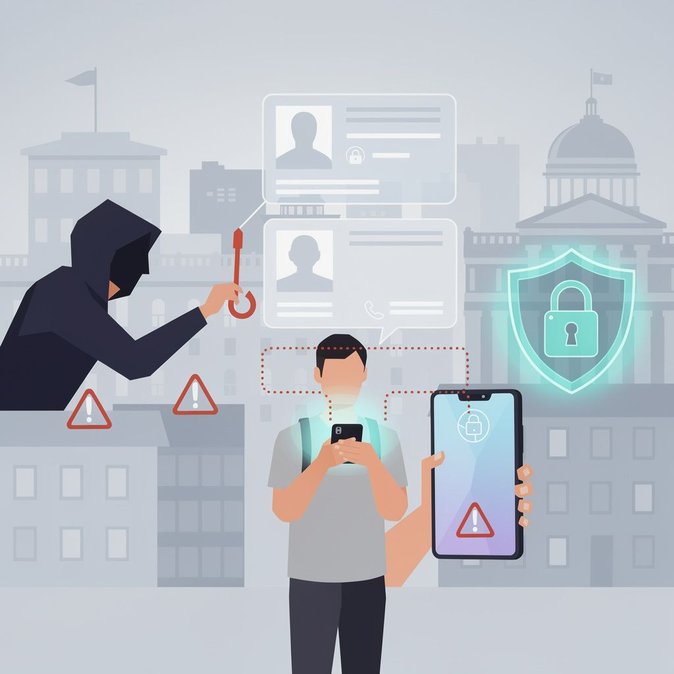
ระบบอี-รัฐบาลหลักของออสเตรีย ID Austria กลายเป็นเป้าหมายล่าสุดของอาชญากรไซเบอร์ เมื่อวันที่ 15 พฤศจิกายน ผู้ให้บริการตัวตนดิจิทัล A-Trust และเว็บไซต์ข่าว Heute.at ได้แจ้งเตือนเกี่ยวกับการเพิ่มขึ้นของข้อความหลอกลวงทาง SMS ที่แอบอ้างว่าเป็นข้อความจากบริการ ID Austria ผู้ตกเป็นเหยื่อจะได้รับข้อความ SMS พร้อมลิงก์ไปยังหน้าเข้าสู่ระบบปลอม จากนั้นมิจฉาชีพจะโทรศัพท์ติดต่อโดยแอบอ้างเป็นเจ้าหน้าที่ธนาคาร เพื่อเข้าถึงโทรศัพท์และข้อมูลการทำธุรกรรมออนไลน์ของผู้ใช้ การโจมตีนี้มีความร้ายแรงโดยเฉพาะสำหรับผู้ที่เกี่ยวข้องกับการเคลื่อนย้ายระหว่างประเทศ เนื่องจาก ID Austria เป็นฐานสำคัญของกระบวนการข้ามพรมแดนหลายรายการ ตั้งแต่ใบขับขี่ดิจิทัลและใบอนุญาตพำนักอาศัยอิเล็กทรอนิกส์ ไปจนถึงการทำงานร่วมกันของ eID ในระดับสหภาพยุโรป หากข้อมูลประจำตัวถูกแฮ็ก อาจถูกนำไปใช้ในการสร้างลายเซ็นอิเล็กทรอนิกส์ที่มีคุณสมบัติ ขอเอกสารเดินทาง หรืออนุมัติธุรกรรมมูลค่าสูงได้ A-Trust เตือนผู้ใช้ว่า ตั้งแต่วันที่ 1 ตุลาคม เป็นต้นมา มีเพียงรหัสผู้ส่งแบบอักษรและตัวเลขที่ลงทะเบียนเท่านั้นที่สามารถส่ง SMS จำนวนมากในออสเตรียได้ และรหัสผู้ส่งของ A-Trust สามารถตรวจสอบได้ในทะเบียนสาธารณะของ RTR เจ้าหน้าที่แนะนำให้ผู้เดินทางและผู้ที่อาศัยอยู่ต่างประเทศเข้าถึง ID Austria ผ่านแอปอย่างเป็นทางการหรือพิมพ์ URL ด้วยตนเอง หลีกเลี่ยงการคลิกลิงก์ในข้อความ และติดต่อธนาคารทันทีหากข้อมูลถูกเปิดเผย บริษัทที่ส่งพนักงานไปออสเตรียควรปรับปรุงคำแนะนำด้านความปลอดภัยไซเบอร์ ผู้จัดการด้านการเคลื่อนย้ายควรเปิดใช้งานการยืนยันตัวตนหลายขั้นตอนในบัญชี ID Austria สั่งให้พนักงานรายงานข้อความที่น่าสงสัย และทบทวนขั้นตอนการมอบอำนาจที่ใช้ลายเซ็นดิจิทัล ผู้ให้บริการประกันภัยระบุว่าความเสียหายจากการหลอกลวงทางสังคมมักจะไม่ได้รับความคุ้มครอง เว้นแต่จะมีการฝึกอบรมป้องกันอย่างชัดเจน ในอนาคต กระทรวงมหาดไทยกำลังพัฒนารุ่นใหม่ของ ID Austria ที่รองรับมาตรฐานกระเป๋าเงินดิจิทัลของสหภาพยุโรป จนกว่าจะมีการนำระบบความปลอดภัยฮาร์ดแวร์ที่เข้มงวดมาใช้ การตระหนักรู้ยังคงเป็นแนวป้องกันแรกสำหรับผู้ถือบัตรประจำตัวดิจิทัล 4.5 ล้านคนในออสเตรีย ซึ่งส่วนใหญ่เป็นนักธุรกิจเดินทางและผู้ถูกส่งไปทำงานต่างประเทศ
แหล่งที่มา: Heute.at