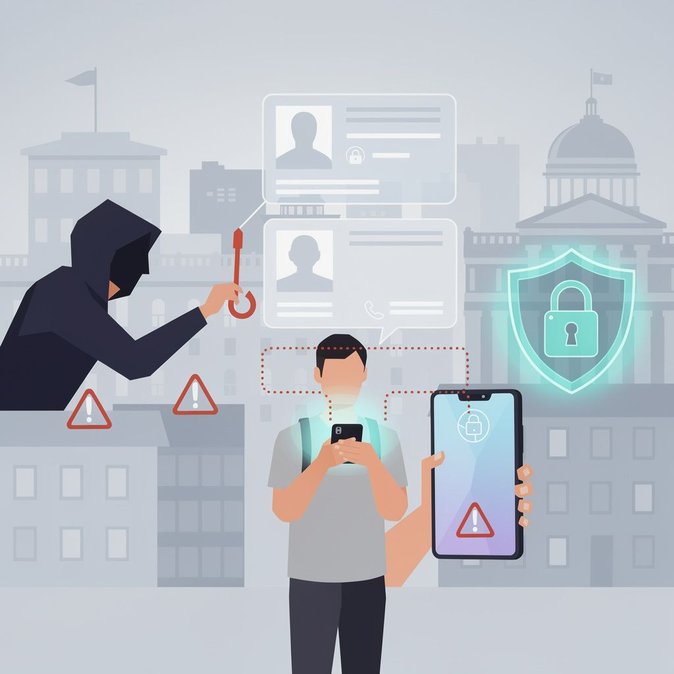
Rangkaian e-kerajaan Austria, ID Austria, kini menjadi sasaran terkini penjenayah siber. Pada 15 November, penyedia identiti digital A-Trust dan portal berita Heute.at mengeluarkan amaran mengenai peningkatan mesej palsu yang mendakwa berasal dari perkhidmatan ID Austria. Mangsa menerima SMS yang mengandungi pautan ke halaman log masuk palsu; kemudian, penipu menghubungi mangsa melalui telefon, menyamar sebagai kakitangan bank untuk mendapatkan akses jauh ke telefon dan maklumat perbankan dalam talian pengguna.
Serangan ini amat serius bagi pihak berkepentingan mobiliti global kerana ID Austria menyokong pelbagai proses rentas sempadan, termasuk lesen memandu digital, permit kediaman elektronik, dan interoperabiliti eID EU yang akan datang. Sebarang kompromi ke atas kelayakan ini boleh disalahgunakan untuk menghasilkan tandatangan elektronik yang sah, memohon dokumen perjalanan, atau meluluskan transaksi bernilai tinggi.
![Pengguna ID Austria Diberi Amaran Tentang Kempen Phishing Canggih Melalui SMS dan Panggilan]()
A-Trust mengingatkan pengguna bahawa sejak 1 Oktober, hanya ID penghantar alfanumerik berdaftar dibenarkan menghantar SMS pukal di Austria, dan kod penghantar rasmi mereka boleh disahkan melalui daftar awam RTR. Pegawai mengesyorkan pelancong dan ekspatriat mengakses ID Austria hanya melalui aplikasi rasmi atau menaip URL secara manual, dan tidak melalui pautan dalam mesej. Sekiranya data terdedah, segera hubungi bank anda.
Syarikat yang menghantar kakitangan ke Austria digalakkan mengemas kini taklimat keselamatan siber mereka. Pengurus mobiliti disarankan mengaktifkan pengesahan berbilang faktor pada akaun ID Austria, mengajar pekerja melaporkan mesej mencurigakan, dan menyemak prosedur kuasa wakil yang bergantung pada tandatangan digital. Penyedia insurans pula menegaskan bahawa kerugian akibat kejuruteraan sosial sering dikecualikan kecuali latihan pencegahan dapat dibuktikan.
Ke hadapan, Kementerian Dalam Negeri sedang membangunkan versi terbaru ID Austria yang akan menyokong piawaian dompet digital EU. Sehingga keselamatan berasaskan perkakasan yang lebih kukuh diperkenalkan, kesedaran kekal sebagai benteng utama bagi 4.5 juta pemegang ID digital Austria—ramai di antaranya adalah pengembara perniagaan dan pekerja asing.
Serangan ini amat serius bagi pihak berkepentingan mobiliti global kerana ID Austria menyokong pelbagai proses rentas sempadan, termasuk lesen memandu digital, permit kediaman elektronik, dan interoperabiliti eID EU yang akan datang. Sebarang kompromi ke atas kelayakan ini boleh disalahgunakan untuk menghasilkan tandatangan elektronik yang sah, memohon dokumen perjalanan, atau meluluskan transaksi bernilai tinggi.
A-Trust mengingatkan pengguna bahawa sejak 1 Oktober, hanya ID penghantar alfanumerik berdaftar dibenarkan menghantar SMS pukal di Austria, dan kod penghantar rasmi mereka boleh disahkan melalui daftar awam RTR. Pegawai mengesyorkan pelancong dan ekspatriat mengakses ID Austria hanya melalui aplikasi rasmi atau menaip URL secara manual, dan tidak melalui pautan dalam mesej. Sekiranya data terdedah, segera hubungi bank anda.
Syarikat yang menghantar kakitangan ke Austria digalakkan mengemas kini taklimat keselamatan siber mereka. Pengurus mobiliti disarankan mengaktifkan pengesahan berbilang faktor pada akaun ID Austria, mengajar pekerja melaporkan mesej mencurigakan, dan menyemak prosedur kuasa wakil yang bergantung pada tandatangan digital. Penyedia insurans pula menegaskan bahawa kerugian akibat kejuruteraan sosial sering dikecualikan kecuali latihan pencegahan dapat dibuktikan.
Ke hadapan, Kementerian Dalam Negeri sedang membangunkan versi terbaru ID Austria yang akan menyokong piawaian dompet digital EU. Sehingga keselamatan berasaskan perkakasan yang lebih kukuh diperkenalkan, kesedaran kekal sebagai benteng utama bagi 4.5 juta pemegang ID digital Austria—ramai di antaranya adalah pengembara perniagaan dan pekerja asing.
Sumber: Heute.at