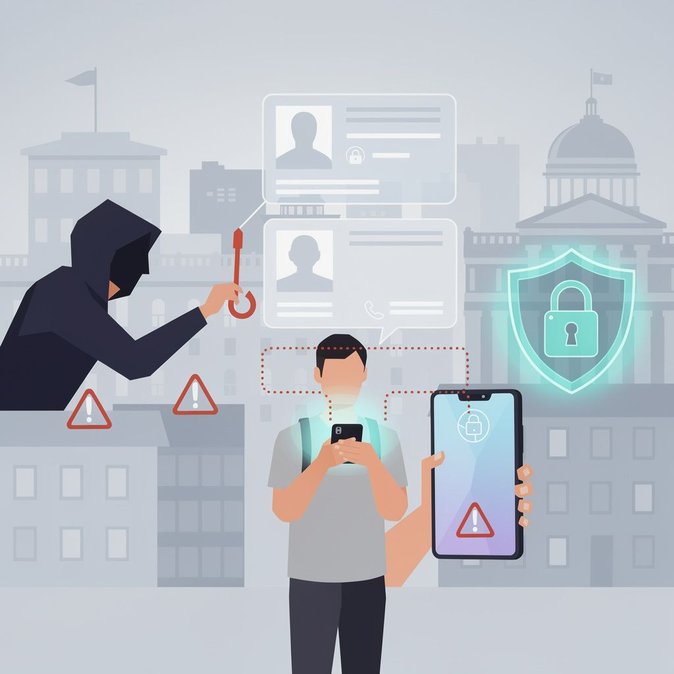
오스트리아 전자정부 핵심 시스템인 ID 오스트리아가 사이버 범죄자들의 최신 표적이 되었다. 11월 15일, 디지털 신원 제공업체 A-Trust와 뉴스 포털 Heute.at는 ID 오스트리아 서비스를 사칭한 사기 문자 메시지 급증에 대해 경고했다. 피해자들은 먼저 가짜 로그인 페이지 링크가 포함된 SMS를 받고, 이후 사기범들이 은행 직원으로 가장해 전화로 연락해 사용자의 휴대폰과 온라인 뱅킹 정보에 원격 접근을 시도한다. 이 공격은 디지털 운전면허증, 전자 거주 허가증부터 향후 EU 전역의 전자 신원 상호운용성까지 수십 개의 국경 간 절차를 지원하는 ID 오스트리아의 중요성 때문에 특히 심각하다. 자격 증명이 유출될 경우, 위조 전자 서명 생성, 여행 서류 신청, 고액 거래 승인 등에 악용될 수 있다. A-Trust는 10월 1일부터 오스트리아 내 대량 SMS 발송은 등록된 영숫자 발신자 ID만 허용되며, 자사 발신자 코드는 공개 RTR 등록부에서 확인할 수 있다고 강조했다. 당국은 여행자와 해외 거주자들에게 공식 앱이나 URL 직접 입력을 통해서만 ID 오스트리아에 접속할 것을 권고하며, 메시지 내 링크는 절대 클릭하지 말고, 개인정보가 노출된 경우 즉시 은행에 연락할 것을 당부했다. 오스트리아에 직원을 파견하는 기업들은 사이버 보안 교육을 최신 상태로 유지해야 한다. 모빌리티 관리자들은 ID 오스트리아 계정에 다중 인증을 활성화하고, 직원들에게 의심스러운 메시지 신고를 지시하며, 전자 서명에 의존하는 위임장 절차를 재검토할 것을 권고받고 있다. 보험사들은 사회공학 기법으로 인한 손실은 예방 교육이 입증되지 않으면 보상에서 제외되는 경우가 많다고 지적한다. 앞으로 내무부는 EU 디지털 지갑 표준을 지원하는 차기 ID 오스트리아 버전을 준비 중이다. 하드웨어 기반 보안 강화가 도입되기 전까지, 450만 명의 디지털 신원 보유자—대부분 비즈니스 여행자와 해외 파견 직원—에게 경각심이 가장 중요한 방어선으로 남아 있다.
출처: Heute.at