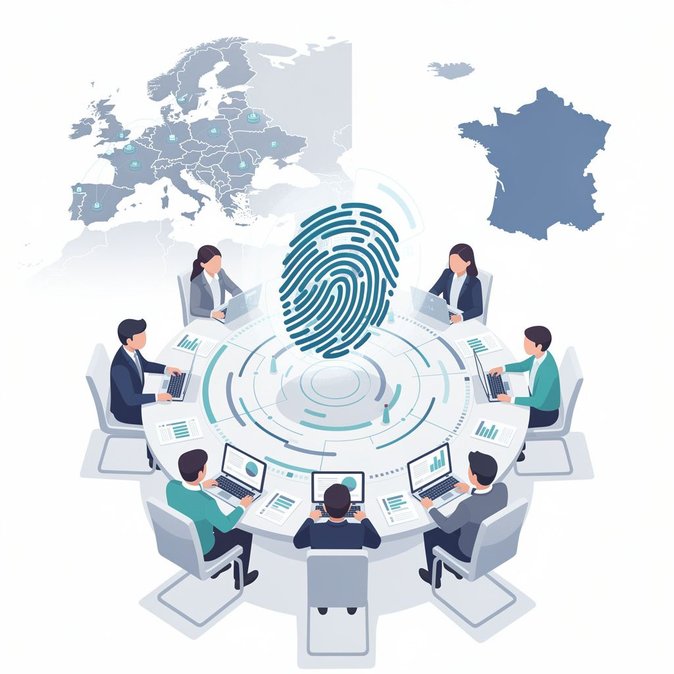
أعلن المجلس الأوروبي لحماية البيانات (EDPB) في 12 يونيو أن لجنة الإشراف المنسقة (CSC) أصبحت الآن السلطة الرقابية الوحيدة على نظام Eurodac، قاعدة بيانات بصمات الأصابع التي تدعم نظام اللجوء في الاتحاد الأوروبي. حتى الآن، كانت الرقابة مقسمة بين كل سلطة وطنية لحماية البيانات والمشرف الأوروبي على حماية البيانات. من منظور فرنسي، يعني هذا التغيير أن الهيئة الوطنية الفرنسية لحماية البيانات (CNIL) ستشارك في لجنة الإشراف المنسقة وتساهم في تحديد أولويات التدقيق المشتركة، بدلاً من إجراء تفتيشات تقتصر على فرنسا فقط. يمكن للجنة إصدار توجيهات تُطبق مباشرة في باريس، مرسيليا، أو في مركز إجراءات الحدود الجديد في باردونيكس قرب جنيف.
![قاعدة بيانات يوروداك البيومترية تنتقل إلى إشراف منسق على مستوى الاتحاد الأوروبي—الهيئة الفرنسية لحماية البيانات تنضم إلى طاولة المراقبة]()
لماذا يهم هذا التنقل المهني؟ أولاً، يُستعلم عن Eurodac بشكل متزايد عندما تتحقق السلطات مما إذا كان العامل الأجنبي قد تقدم بطلب لجوء في مكان آخر في أوروبا. إطار رقابي أكثر تنسيقاً يجب أن يقلل من مخاطر التطابقات غير المتسقة التي قد تؤخر الموافقات على تصاريح العمل. ثانياً، يشير هذا التحول إلى كيفية نية الاتحاد الأوروبي إدارة مجموعته المتزايدة من أنظمة تكنولوجيا المعلومات واسعة النطاق (مثل EES، ETIAS، ECRIS-TCN). يجب على الشركات التي تتعامل مع بيانات بيومترية للمسافرين أن تستعد لبروتوكولات تدقيق أوروبية موحدة بدلاً من 27 بروتوكولاً مختلفاً.
ينبغي لضباط حماية البيانات في الشركات متعددة الجنسيات التي تتعاقد مع وكالات الهجرة الفرنسية توقع أن تتماشى CNIL مع توجيهات لجنة الإشراف المنسقة، خصوصاً فيما يتعلق بفترات الاحتفاظ بالبيانات ومراقبة سجلات الوصول. ويقول المجلس الأوروبي لحماية البيانات إن خطة التفتيش المنسقة الأولى ستُتفق عليها في أكتوبر. وعلى الرغم من أن الشركات الخاصة لا تزود بيانات إلى Eurodac، إلا أن شركات النقل ومزودي خدمات التأشيرات يتعاملون بشكل متزايد مع أنظمة مرتبطة به. لذا، يجب على فرق الامتثال المتطلعة للمستقبل متابعة محاضر لجنة الإشراف المنسقة—التي تُنشر الآن باللغتين الإنجليزية والفرنسية—لتوقع المتطلبات التقنية والتعاقدية المستقبلية.
لماذا يهم هذا التنقل المهني؟ أولاً، يُستعلم عن Eurodac بشكل متزايد عندما تتحقق السلطات مما إذا كان العامل الأجنبي قد تقدم بطلب لجوء في مكان آخر في أوروبا. إطار رقابي أكثر تنسيقاً يجب أن يقلل من مخاطر التطابقات غير المتسقة التي قد تؤخر الموافقات على تصاريح العمل. ثانياً، يشير هذا التحول إلى كيفية نية الاتحاد الأوروبي إدارة مجموعته المتزايدة من أنظمة تكنولوجيا المعلومات واسعة النطاق (مثل EES، ETIAS، ECRIS-TCN). يجب على الشركات التي تتعامل مع بيانات بيومترية للمسافرين أن تستعد لبروتوكولات تدقيق أوروبية موحدة بدلاً من 27 بروتوكولاً مختلفاً.
ينبغي لضباط حماية البيانات في الشركات متعددة الجنسيات التي تتعاقد مع وكالات الهجرة الفرنسية توقع أن تتماشى CNIL مع توجيهات لجنة الإشراف المنسقة، خصوصاً فيما يتعلق بفترات الاحتفاظ بالبيانات ومراقبة سجلات الوصول. ويقول المجلس الأوروبي لحماية البيانات إن خطة التفتيش المنسقة الأولى ستُتفق عليها في أكتوبر. وعلى الرغم من أن الشركات الخاصة لا تزود بيانات إلى Eurodac، إلا أن شركات النقل ومزودي خدمات التأشيرات يتعاملون بشكل متزايد مع أنظمة مرتبطة به. لذا، يجب على فرق الامتثال المتطلعة للمستقبل متابعة محاضر لجنة الإشراف المنسقة—التي تُنشر الآن باللغتين الإنجليزية والفرنسية—لتوقع المتطلبات التقنية والتعاقدية المستقبلية.