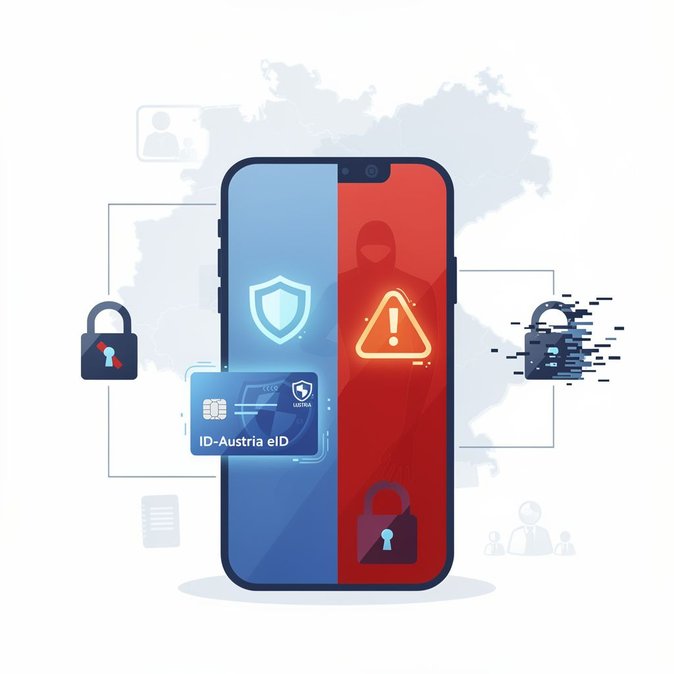
오스트리아 전자정부 포털 oesterreich.gv.at는 시민과 거주자들에게 디지털 신원(ID Austria)을 “갱신”하거나 “재등록”하라는 내용의 사기 문자 메시지에 주의할 것을 경고했다. 이 메시지에는 악성 링크가 포함되어 있다. 이 경고는 7월 19일에 게시되었으며, 7월 18일과 19일에 예정된 시스템 점검 기간과 맞물려 일부 ID Austria 기능(원격 서명 활성화, eAusweise 다운로드 등)이 일시적으로 제한되었다. 가짜 SMS는 사용자를 로그인 정보를 탈취하는 모조 웹사이트로 유도하며, 내무부 사이버범죄 단속팀에 접수된 여러 사례에서는 “활성화 수수료” 명목으로 신용카드 정보를 요구하기도 했다. ID Austria는 EU eIDAS 규정을 준수하는 오스트리아의 고신뢰 전자신분증으로, 비자 예약, 거주 허가 갱신, 세금 신고, 기업의 고객 신원 확인(KYC) 절차 등에 점점 더 필수적이 되어 피싱 공격의 주요 표적이 되고 있다. 많은 해외 거주자와 국경 간 근로자가 외국인 정보 시스템(AIS)과 디지털 운전면허를 저장하는 새로운 eAusweise 앱에 접근하기 위해 ID Austria를 사용하기 때문에 이번 공격은 글로벌 이동성 준수에 직접적인 영향을 미친다. 레드-화이트-레드 카드 소지자를 후원하는 고용주는 직원들에게 공식 문서에서는 은행 정보를 절대 요구하지 않으며, 진짜 갱신 절차는 기존의 oesterreich.gv.at 또는 ID Austria 앱을 통해서만 처리된다는 점을 반드시 상기시켜야 한다. 디지털 오스트리아 서비스 센터는 링크를 클릭한 사용자가 즉시 ID Austria PIN을 변경하고 ‘Stopline’ 포털을 통해 신고할 것을 권고한다. 정부는 고위험 거래에 대해 2단계 푸시 알림을 신속히 도입하고, 2026년 4분기까지 FIDO2 하드웨어 키 지원을 확대할 계획이다. 예정된 점검은 일요일 저녁에 정상 종료되었으나, 이번 사건은 사이버보안과 이동성 관리가 점점 밀접하게 연결되고 있음을 보여준다. 전자신분증이 없으면 외국인 근로자가 온라인 주소 등록이나 비자 연장용 전자 증명서 발급을 완료할 수 없어 합법적 체류에 위험이 초래될 수 있다.