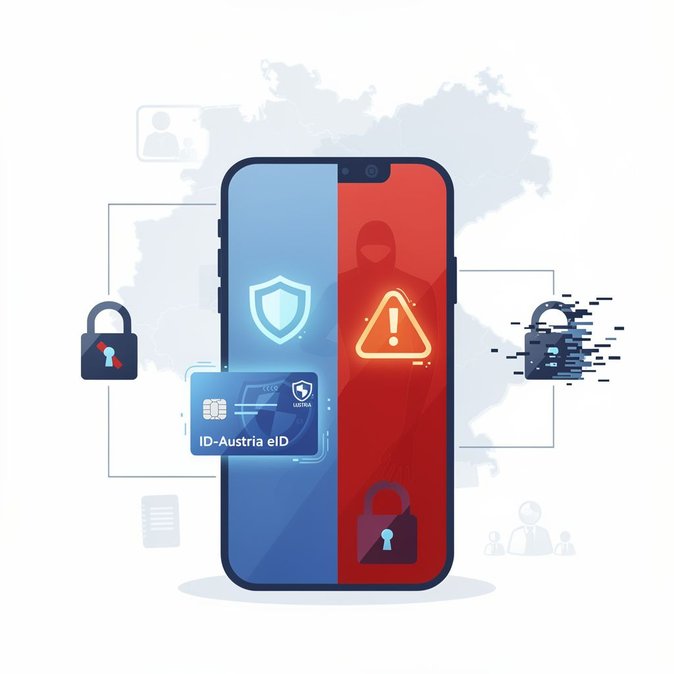
Das österreichische e-Government-Portal oesterreich.gv.at warnt Bürgerinnen und Bürger vor einer Welle betrügerischer SMS, die dazu auffordern, die digitale Identität (ID Austria) über eingebettete Links „zu erneuern“ oder „neu zu registrieren“. Die Warnung wurde am 19. Juli veröffentlicht und fällt mit geplanten Wartungsarbeiten am 18. und 19. Juli zusammen, die zeitweise einige Funktionen von ID Austria wie die Aktivierung der Fernsignatur und den Download von eAusweisen einschränkten. Die gefälschten SMS leiten Nutzer auf täuschend echte Nachahmer-Webseiten weiter, die Anmeldedaten abgreifen und in mehreren beim Innenministerium gemeldeten Fällen unter dem Vorwand einer „Aktivierungsgebühr“ Kreditkartendaten verlangen.
ID Austria ist die hochsichere eID Österreichs, die der EU-eIDAS-Verordnung entspricht und zunehmend für Visatermine, Aufenthaltsgenehmigungsverlängerungen, Steuererklärungen und KYC-Prozesse im Geschäftsbereich benötigt wird – was sie zu einem lukrativen Ziel für Phishing macht. Da viele Expatriates und Grenzgänger ID Austria nutzen, um auf das Ausländerinformationssystem (AIS) und die neue eAusweise-App mit digitalen Führerscheinen zuzugreifen, hat der Angriff direkte Auswirkungen auf die Einhaltung globaler Mobilitätsvorschriften. Arbeitgeber, die Red-White-Red-Card-Inhaber beschäftigen, werden dringend gebeten, ihre Mitarbeiter daran zu erinnern, dass offizielle Schreiben niemals Bankdaten anfordern und echte Erneuerungen ausschließlich über die bestehenden oesterreich.gv.at- oder ID-Austria-Apps abgewickelt werden.
Das Digital Austria Service Center empfiehlt Nutzern, die auf den Link geklickt haben, sofort ihre ID-Austria-PIN zu ändern und eine Meldung über das „Stopline“-Portal einzureichen. Die Regierung beschleunigt zudem die Einführung von Zwei-Faktor-Push-Benachrichtigungen für risikoreiche Transaktionen und plant die Unterstützung von FIDO2-Hardware-Schlüsseln bis zum vierten Quartal 2026. Obwohl die Wartungsarbeiten planmäßig am Sonntagabend abgeschlossen wurden, verdeutlicht der Vorfall die zunehmende Verzahnung von Cybersicherheit und Mobilitätsmanagement: Ohne funktionierende eID können ausländische Arbeitnehmer keine Online-Meldeverfahren abschließen oder elektronische Auszüge für Visaverlängerungen erhalten, was den legalen Aufenthalt gefährden kann.
ID Austria ist die hochsichere eID Österreichs, die der EU-eIDAS-Verordnung entspricht und zunehmend für Visatermine, Aufenthaltsgenehmigungsverlängerungen, Steuererklärungen und KYC-Prozesse im Geschäftsbereich benötigt wird – was sie zu einem lukrativen Ziel für Phishing macht. Da viele Expatriates und Grenzgänger ID Austria nutzen, um auf das Ausländerinformationssystem (AIS) und die neue eAusweise-App mit digitalen Führerscheinen zuzugreifen, hat der Angriff direkte Auswirkungen auf die Einhaltung globaler Mobilitätsvorschriften. Arbeitgeber, die Red-White-Red-Card-Inhaber beschäftigen, werden dringend gebeten, ihre Mitarbeiter daran zu erinnern, dass offizielle Schreiben niemals Bankdaten anfordern und echte Erneuerungen ausschließlich über die bestehenden oesterreich.gv.at- oder ID-Austria-Apps abgewickelt werden.
Das Digital Austria Service Center empfiehlt Nutzern, die auf den Link geklickt haben, sofort ihre ID-Austria-PIN zu ändern und eine Meldung über das „Stopline“-Portal einzureichen. Die Regierung beschleunigt zudem die Einführung von Zwei-Faktor-Push-Benachrichtigungen für risikoreiche Transaktionen und plant die Unterstützung von FIDO2-Hardware-Schlüsseln bis zum vierten Quartal 2026. Obwohl die Wartungsarbeiten planmäßig am Sonntagabend abgeschlossen wurden, verdeutlicht der Vorfall die zunehmende Verzahnung von Cybersicherheit und Mobilitätsmanagement: Ohne funktionierende eID können ausländische Arbeitnehmer keine Online-Meldeverfahren abschließen oder elektronische Auszüge für Visaverlängerungen erhalten, was den legalen Aufenthalt gefährden kann.
Quelle: oesterreich.gv.at system banner