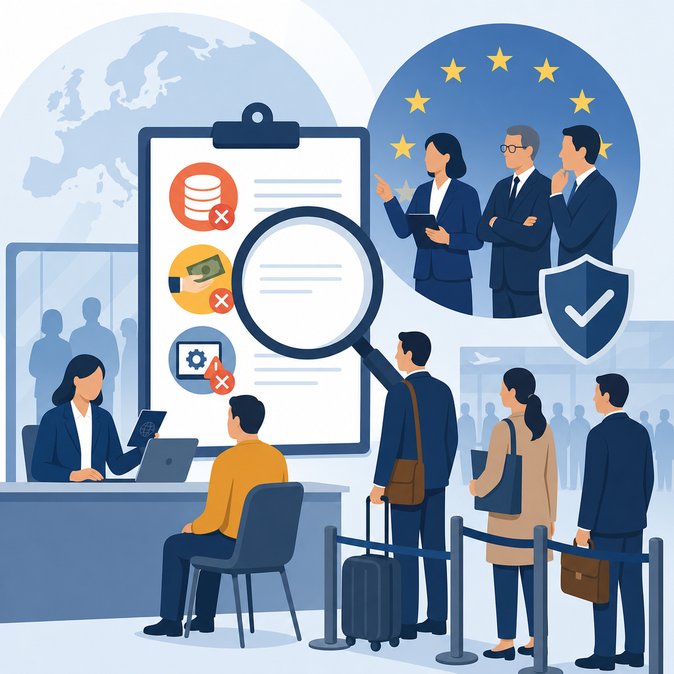
유출된 유럽연합(EU) 점검 보고서 시리즈가 인도에서 민간 아웃소싱 대기업 VFS 글로벌이 솅겐 비자 신청을 처리하는 방식에 대한 새로운 의문을 제기했다. 인디언 익스프레스와 머니컨트롤이 검토한 문서에 따르면, 2026년 초 델리와 뭄바이 센터를 방문한 20명 규모의 EU 대표단은 부정확한 데이터 입력부터 직원 및 간접 대리인의 예약 슬롯 판매 의혹에 이르기까지 다양한 문제를 지적했다. 한 보고서는 일부 생체 정보가 암호화되지 않은 매체에 저장되어 EU 일반 데이터 보호 규정(GDPR)을 위반할 가능성이 있다고 밝혔다. 전 세계 71개 정부를 대상으로 서비스를 제공하며 매년 수백만 건의 인도 신청을 처리하는 VFS 글로벌은 체계적인 실패를 부인하며 “엄격하고 지속적인 감독을 받고 있다”고 강조했다. 회사는 서면 성명에서 예약 건수, 부가 서비스 가격 책정, 데이터 보관 규칙은 공급업체가 아닌 고객 대사관이 정한다고 주장했다. 그럼에도 불구하고 EU 관계자들은 회원국들이 데이터 보안에 관한 계약 조항을 강화하고 6개월마다 깜짝 감사를 실시할 것을 권고했다. 특히 IT 및 제약 분야에서 신속한 솅겐 비자 발급에 의존하는 기업들은 VFS 창구에서의 지연이나 추가 준수 절차가 프로젝트 시작 지연과 벌금 조항으로 이어질 수 있어 우려하고 있다. 이에 따라 여행 관리자는 직원들에게 출발 최소 5주 전에 신청서를 제출하고, 프리미엄 라운지 이용료는 꼭 필요한 경우에만 예산에 반영할 것을 권고하고 있다. 일부 대기업은 제3자 예약 플랫폼을 우회하기 위해 EU 사절단과 직접 협상한 단체 예약 블록을 모색 중이다. 이번 논란은 인도의 아웃소싱 비자 서비스에 대한 과도한 의존 문제에 대한 논쟁도 다시 불러일으켰다. 지난달 외무차관은 뉴델리가 “전략적 비즈니스 중요성”이 있는 카테고리에 대해 파트너 정부에 자체 처리 복원을 추진할 것이라며, 올해 말 독일과 프랑스와의 시범 사업 가능성을 시사했다. 구조적 변화가 이루어지기 전까지 신청자들은 VFS 생태계 내에서만 선택권이 제한되므로, 인사팀은 여행자들에게 비공식 대리인 회피, 개인정보 보호, 지출 시 공식 영수증 요구 등 교육을 강화하는 것이 필수적이다.